تفاوت Kubernetes و Docker چیست؟ بررسی کاربردها، مزایا و تفاوتهای کلیدی
17 بازدید
زمان مطالعه: 15 دقیقه
فرض کنید یک سرویس Backend ساختهاید و حالا باید آن را مستقر کنید. اینجا معمولاً یک سوال مطرح میشود: Docker یا Kubernetes؟
در واقع این دو جایگزین هم نیستند. Docker (داکر) برای ساخت و اجرای Container (کانتینر؛ محیط ایزوله اجرای برنامه) استفاده میشود و Kubernetes (کوبرنتیز) با Orchestration (ارکستراسیون؛ مدیریت خودکار کانتینرها)، اجرای آنها را در مقیاس بزرگتر مدیریت میکند.
در این مقاله، تفاوت Kubernetes و Docker را بررسی میکنیم تا ببینیم هر کدام چه کاربردی دارند و پروژه شما به Docker، Kubernetes یا هر دو نیاز دارد.
تفاوت Docker و Kubernetes در یک نگاه
اگر بخواهیم تفاوت Kubernetes و Docker را در یک نگاه ببینیم، Docker بیشتر درگیر ساخت و اجرای کانتینرهاست؛ Kubernetes زمانی به کار میآید که تعداد این کانتینرها بیشتر شده و مدیریت آنها، بهخصوص روی چند سرور، خودش به یک مسئله تبدیل میشود. پس برخلاف چیزی که از عبارت «Docker در برابر Kubernetes» به نظر میرسد، این دو الزاماً رقیب هم نیستند.
تفاوت اصلی آنها را میتوان در این جدول دید:
| معیار | Docker | Kubernetes |
| نقش اصلی | ساخت و اجرای اپلیکیشنهای کانتینری | مدیریت و ارکستراسیون اپلیکیشنهای کانتینری |
| واحد اصلی اجرا | Container | Pod (پاد؛ کوچکترین واحد قابل استقرار که یک یا چند کانتینر را در خود جای میدهد) |
| مقیاس | مناسب اجرای کانتینرها در محیطهای سادهتر | مناسب مدیریت Workloadها در کلاسترهای چندنودی |
| شبکه | ایجاد شبکه و ارتباط میان کانتینرها | مدیریت ارتباط سرویسها در سطح کلاستر |
| ذخیرهسازی | استفاده از Volume برای نگهداری داده | مدیریت Storage و اتصال آن به Workloadها در سطح کلاستر |
| Self-healing | امکاناتی مثل Restart Policy برای راهاندازی مجدد کانتینر | تشخیص خرابی و جایگزینی خودکار Podها برای حفظ وضعیت مطلوب |
| Load Balancing | امکانات پایه شبکه و انتشار پورت | توزیع ترافیک میان Podها از طریق Service و امکان اتصال به Load Balancer خارجی |
| پیچیدگی عملیاتی | راهاندازی و یادگیری سادهتر | راهاندازی و نگهداری پیچیدهتر |
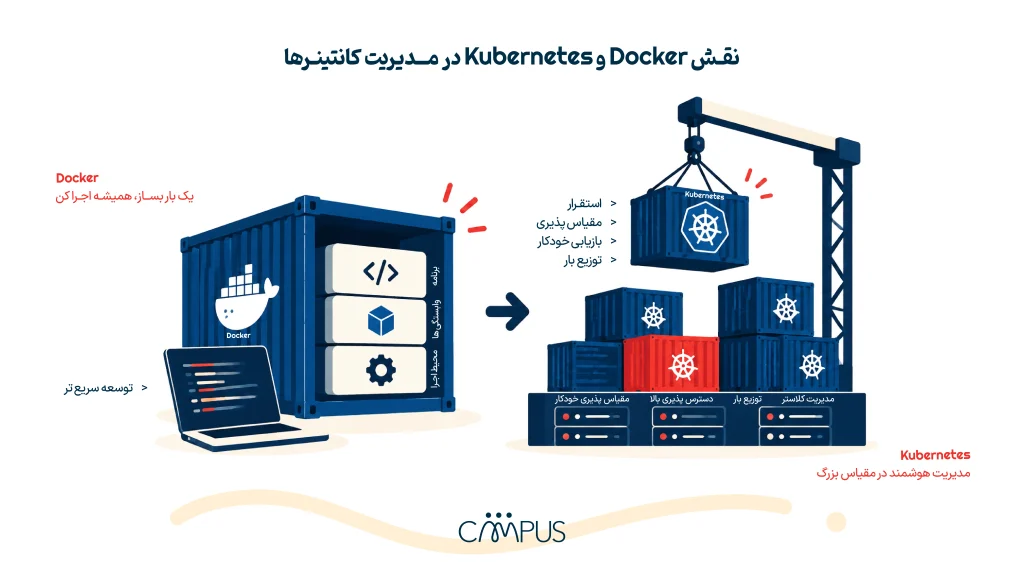
یک مثال ساده تفاوت را روشنتر میکند. فرض کنید سرویس Backend شما به همراه وابستگیهایش داخل یک Image (ایمیج؛ بستهای شامل برنامه و فایلهای لازم برای اجرای آن) قرار گرفته است. Docker میتواند از روی این Image کانتینر بسازد و آن را اجرا کند.
حالا همان سرویس را در مقیاس بزرگتری تصور کنید؛ چند نسخه از آن روی چند نود اجرا میشود و اگر یکی از آنها از دسترس خارج شد، باید نسخه دیگری جای آن را بگیرد. ترافیک هم باید میان نمونههای سالم توزیع شود. اینجا دیگر فقط «اجرای کانتینر» مسئله نیست و Kubernetes وارد کار میشود.
در عمل هم انتخاب همیشه Docker یا Kubernetes نیست؛ خیلی از پروژهها از هر دو استفاده میکنند، اما هر کدام برای بخش متفاوتی از کار.
Docker چه نقشی در چرخه توسعه و استقرار دارد؟
فرض کنید برنامه روی سیستم شما بدون مشکل اجرا میشود، اما قرار است همان برنامه روی سیستم همتیمی، محیط تست و در نهایت سرور هم اجرا شود. اگر هر محیط تنظیمات و وابستگیهای متفاوتی داشته باشد، همین جابهجایی ساده میتواند دردسرساز شود.
Docker برنامه و وابستگیهای مورد نیازش را در قالب یک Image بستهبندی میکند تا بتوان آن را با شرایط مشخص در محیطهای مختلف اجرا کرد. بخش مهمی از پاسخ به این سؤال که Docker چیست هم به همین قابلیت برمیگردد: ساخت یک محیط اجرای قابل تکرار برای برنامه، بدون اینکه هر بار همهچیز از ابتدا روی سیستم مقصد تنظیم شود.
در چرخه توسعه و استقرار، نتیجه ساده است؛ تیم یک Image مشخص دارد که میتواند مبنای اجرای برنامه در محیط توسعه، تست و Production باشد.
ساخت Image و اجرای Container
برای ساخت Image معمولاً از Dockerfile (داکرفایل؛ فایلی شامل دستورهای لازم برای ساخت ایمیج) استفاده میشود. داخل آن مشخص میکنید برنامه به چه محیط، فایلها، وابستگیها و دستور اجرایی نیاز دارد. حاصل کار یک Image است که میتوان از روی آن چند کانتینر یکسان ساخت.
این ویژگی یکی از دلایل اصلی استفاده از Docker در فرایند توسعه است: تیم بهجای تنظیم دستی محیط اجرا روی هر سیستم، یک Image مشخص دارد که میتواند در محیط توسعه، تست و Production مبنای اجرای برنامه باشد.
Docker Engine، Registry و Docker Compose
سه بخش را در این مسیر زیاد میبینید:
- Docker Engine (داکر انجین): موتور Docker برای ساخت و اجرای کانتینرها.
- Registry (رجیستری): محلی برای ذخیره و توزیع Imageها؛ Docker Hub یکی از نمونههای شناختهشده آن است.
- Docker Compose (داکر کامپوز): ابزاری برای تعریف و اجرای چند کانتینر مرتبط با یکدیگر از طریق یک فایل پیکربندی.
مثلاً اگر Backend، دیتابیس و Redis دارید، Docker Compose کمک میکند این سرویسها را بهصورت یک مجموعه تعریف و اجرا کنید. برای یک پروژه چند سرویسی روی یک سرور، همین راهکار ممکن است کاملاً کافی باشد.
اما با اضافهشدن چند نود، نیاز به مقیاسپذیری خودکار و مدیریت خرابیها، مسئله بزرگتر از اجرای چند کانتینر میشود. این همان نقطهای است که تفاوت نقش Docker و Kubernetes بیشتر خودش را نشان میدهد.
Kubernetes چه مسئلهای را حل میکند؟
اجرای یک کانتینر سخت نیست؛ حتی چند کانتینر روی یک سرور را هم میتوان با ابزارهایی مثل Docker Compose مدیریت کرد. چالش از جایی شروع میشود که سرویس وارد Production میشود و باید روی چند سرور، با چندین نمونه و بدون وابستگی به مدیریت دستی اجرا شود.
فرض کنید Backend شما در ۱۰ کانتینر روی چند سرور اجرا میشود. یکی از سرورها از دسترس خارج میشود، ترافیک ناگهان بالا میرود یا نسخه جدیدی از برنامه باید بدون ایجاد اختلال منتشر شود. حالا فقط به ابزاری برای «اجرای کانتینر» نیاز ندارید؛ باید بدانید هر کانتینر کجا اجرا شود، چند نمونه از سرویس فعال بماند، ترافیک به کدام نمونهها برسد و در صورت خرابی چه اتفاقی بیفتد.
Kubernetes این لایه از مدیریت را برعهده میگیرد. شما وضعیت مطلوب سیستم را تعریف میکنید؛ مثلاً سه نمونه از یک سرویس همیشه فعال باشد. Kubernetes وضعیت واقعی را پیوسته با آن مقایسه میکند و اگر یک نمونه از دسترس خارج شود، برای رسیدن دوباره به وضعیت تعریفشده اقدام میکند. همین منطق پایه قابلیتهایی مثل Self-healing و مقیاسپذیری در Kubernetes است.
Cluster، Node و Pod
ساختار Kubernetes را میتوان با سه مفهوم اصلی بررسی کرد:
- Cluster (کلاستر): مجموعهای از منابع محاسباتی که Kubernetes آنها را بهصورت یک سیستم مدیریت میکند.
- Node (نود): ماشین فیزیکی یا مجازی عضو کلاستر که Workloadها روی آن اجرا میشوند.
- Pod (پاد): کوچکترین واحد قابل استقرار در Kubernetes. هر Pod معمولاً یک کانتینر اصلی دارد، هرچند کانتینرهای مرتبط میتوانند در یک Pod کنار هم اجرا شوند.
Kubernetes تصمیم میگیرد Podها با توجه به منابع و محدودیتهای تعریفشده روی کدام نود قرار بگیرند. اگر یک نود از دسترس خارج شود، Workloadهای مدیریتشده میتوانند روی نودهای سالم دوباره ایجاد شوند. به همین دلیل، معماری Kubernetes بیشتر حول مدیریت Workload در سطح کلاستر شکل گرفته است تا مدیریت مستقیم یک کانتینر.
Deployment، Service و مدیریت وضعیت مطلوب
برای یک اپلیکیشن معمولی، Deployment (دیپلویمنت؛ منبعی برای تعریف و مدیریت نحوه استقرار و بهروزرسانی اپلیکیشن در Kubernetes) مشخص میکند چه Imageای اجرا شود و چند Replica (رپلیکا؛ نمونه یکسان از Workload) از آن فعال بماند. اگر یکی از Podهای تحت مدیریت از بین برود، کنترلرهای Kubernetes برای ایجاد نمونه جایگزین وارد عمل میشوند. Deployment همچنین انتشار نسخه جدید و بازگشت به نسخه قبلی را بهشکل کنترلشده مدیریت میکند.
اما Pod جدید لزوماً همان آدرس قبلی را ندارد. Service (سرویس) یک نقطه دسترسی پایدار برای گروهی از Podها ایجاد میکند تا سایر بخشهای سیستم مجبور نباشند آدرس تکتک آنها را دنبال کنند. Service همچنین میتواند ترافیک را میان Endpointهای آماده دریافت درخواست توزیع کند.
اینجاست که نقش Kubernetes دقیقتر مشخص میشود: بهجای اینکه تیم دائماً تصمیم بگیرد کدام کانتینر، روی کدام سرور و با چند نسخه اجرا شود، وضعیت مورد انتظار را تعریف میکند و Kubernetes تلاش میکند کلاستر را در همان وضعیت نگه دارد.
مقایسه Docker و Kubernetes از نظر قابلیتها
تا اینجا تفاوت نقش این دو مشخص شد؛ اما در یک پروژه واقعی، تصمیمگیری معمولاً به قابلیتها برمیگردد. وقتی پای استقرار، افزایش ترافیک یا خرابی سرویس وسط باشد، Docker و Kubernetes رفتار یکسانی ندارند.
– استقرار، مقیاسپذیری و Self-healing
Docker اجرای یک یا چند کانتینر را ساده میکند، اما مدیریت مقیاس یک اپلیکیشن روی چند نود، وظیفه اصلی آن نیست. Kubernetes میتواند تعداد Replicaها را مدیریت کند و در صورت نیاز، با Horizontal Pod Autoscaler یا HPA (مقیاسدهنده خودکار افقی پاد؛ قابلیتی برای کموزیادکردن تعداد Podها براساس معیارهایی مثل مصرف CPU و حافظه یا متریکهای سفارشی) ظرفیت سرویس را تغییر دهد.
تفاوت در زمان خرابی پررنگتر میشود. Docker قابلیتهایی مثل Restart Policy دارد که میتواند کانتینر متوقفشده را دوباره اجرا کند. Kubernetes اما Self-healing را در سطح Workload و کلاستر دنبال میکند؛ Pod ناموفق را جایگزین میکند، کانتینر خراب را دوباره راه میاندازد و Podی را که آماده سرویسدهی نیست از مسیر ترافیک کنار میگذارد.
– شبکه، Load Balancing و ذخیرهسازی
Docker برای اتصال کانتینرها به یکدیگر شبکههای مجازی در اختیار شما قرار میدهد و با Volume میتوانید داده را مستقل از عمر کانتینر نگه دارید. برای اجرای چند سرویس روی یک هاست، همین امکانات در بسیاری از پروژهها کافی است.
در Kubernetes، این مسئله در مقیاس کلاستر مدیریت میشود. Service دسترسی پایدار به Podها را فراهم میکند و ترافیک را میان Endpointهای مناسب توزیع میکند. برای دسترسی از خارج کلاستر نیز بسته به معماری میتوان از Serviceهایی مثل LoadBalancer یا راهکارهای ورودی ترافیک استفاده کرد.
برای دادههای ماندگار هم Kubernetes مفاهیمی مثل Persistent Volume یا PV (فضای ذخیرهسازی پایدار در کلاستر) و Persistent Volume Claim یا PVC (درخواست Workload برای دریافت فضای ذخیرهسازی) را در اختیار تیم قرار میدهد. در نتیجه، چرخه عمر داده لازم نیست به چرخه عمر یک Pod وابسته باشد.
– پیچیدگی راهاندازی و هزینه نگهداری
قابلیتهای بیشتر Kubernetes رایگان به دست نمیآیند. راهاندازی و نگهداری کلاستر، مانیتورینگ، شبکه، امنیت، مدیریت منابع و عیبیابی آن دانش و زمان بیشتری از تیم میخواهد. برای همین استفاده از Kubernetes صرفاً به این دلیل که پروژه «ممکن است روزی بزرگ شود»، همیشه تصمیم خوبی نیست.
در یک پروژه کوچک، اضافهکردن Kubernetes ممکن است فقط پیچیدگی عملیاتی ایجاد کند. در مقابل، برای سامانهای با چندین سرویس، چند نود و نیاز جدی به دسترسپذیری و مقیاسپذیری، همین پیچیدگی میتواند در ازای کنترل و اتوماسیونی که به دست میآورید منطقی باشد.
اگر این نوع تصمیمها بخشی از مسیر کاری شماست، شناخت Docker و Kubernetes در کنار مفاهیمی مثل CI/CD، زیرساخت و مانیتورینگ از مباحث اصلی نقشه راه DevOps است؛ چون انتخاب ابزار زمانی معنا پیدا میکند که جای آن را در کل فرایند توسعه و استقرار بشناسید.
Docker و Kubernetes چگونه در کنار هم کار میکنند؟
در مقایسه کوبرنتیز و داکر اگر فقط قابلیتهای این دو را روبهروی هم بگذاریم، بخش مهمی از ماجرا دیده نمیشود. در بسیاری از پروژهها Docker و Kubernetes در دو مرحله متفاوت از یک مسیر قرار میگیرند: یکی برنامه را برای اجرا آماده میکند و دیگری اجرای آن را در مقیاس بزرگتر مدیریت میکند.
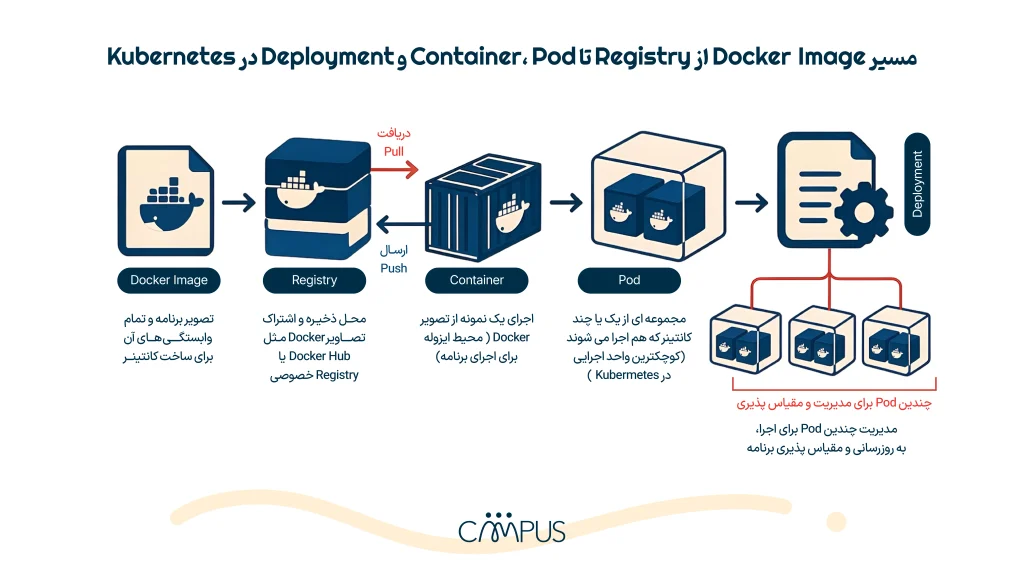
فرض کنید نسخه جدید Backend آماده انتشار است. با Docker میتوان کد، وابستگیها و تنظیمات لازم را به یک Image تبدیل کرد و Image را در Registry قرار داد. از این نقطه به بعد، Kubernetes میتواند همان Image را دریافت کند، نمونههای موردنیاز را روی نودهای کلاستر اجرا کند و وضعیت آنها را زیر نظر داشته باشد.
مسیر Build تا Registry و Cluster
مسیر سادهشده از کد تا اجرای برنامه تقریباً چنین شکلی دارد:
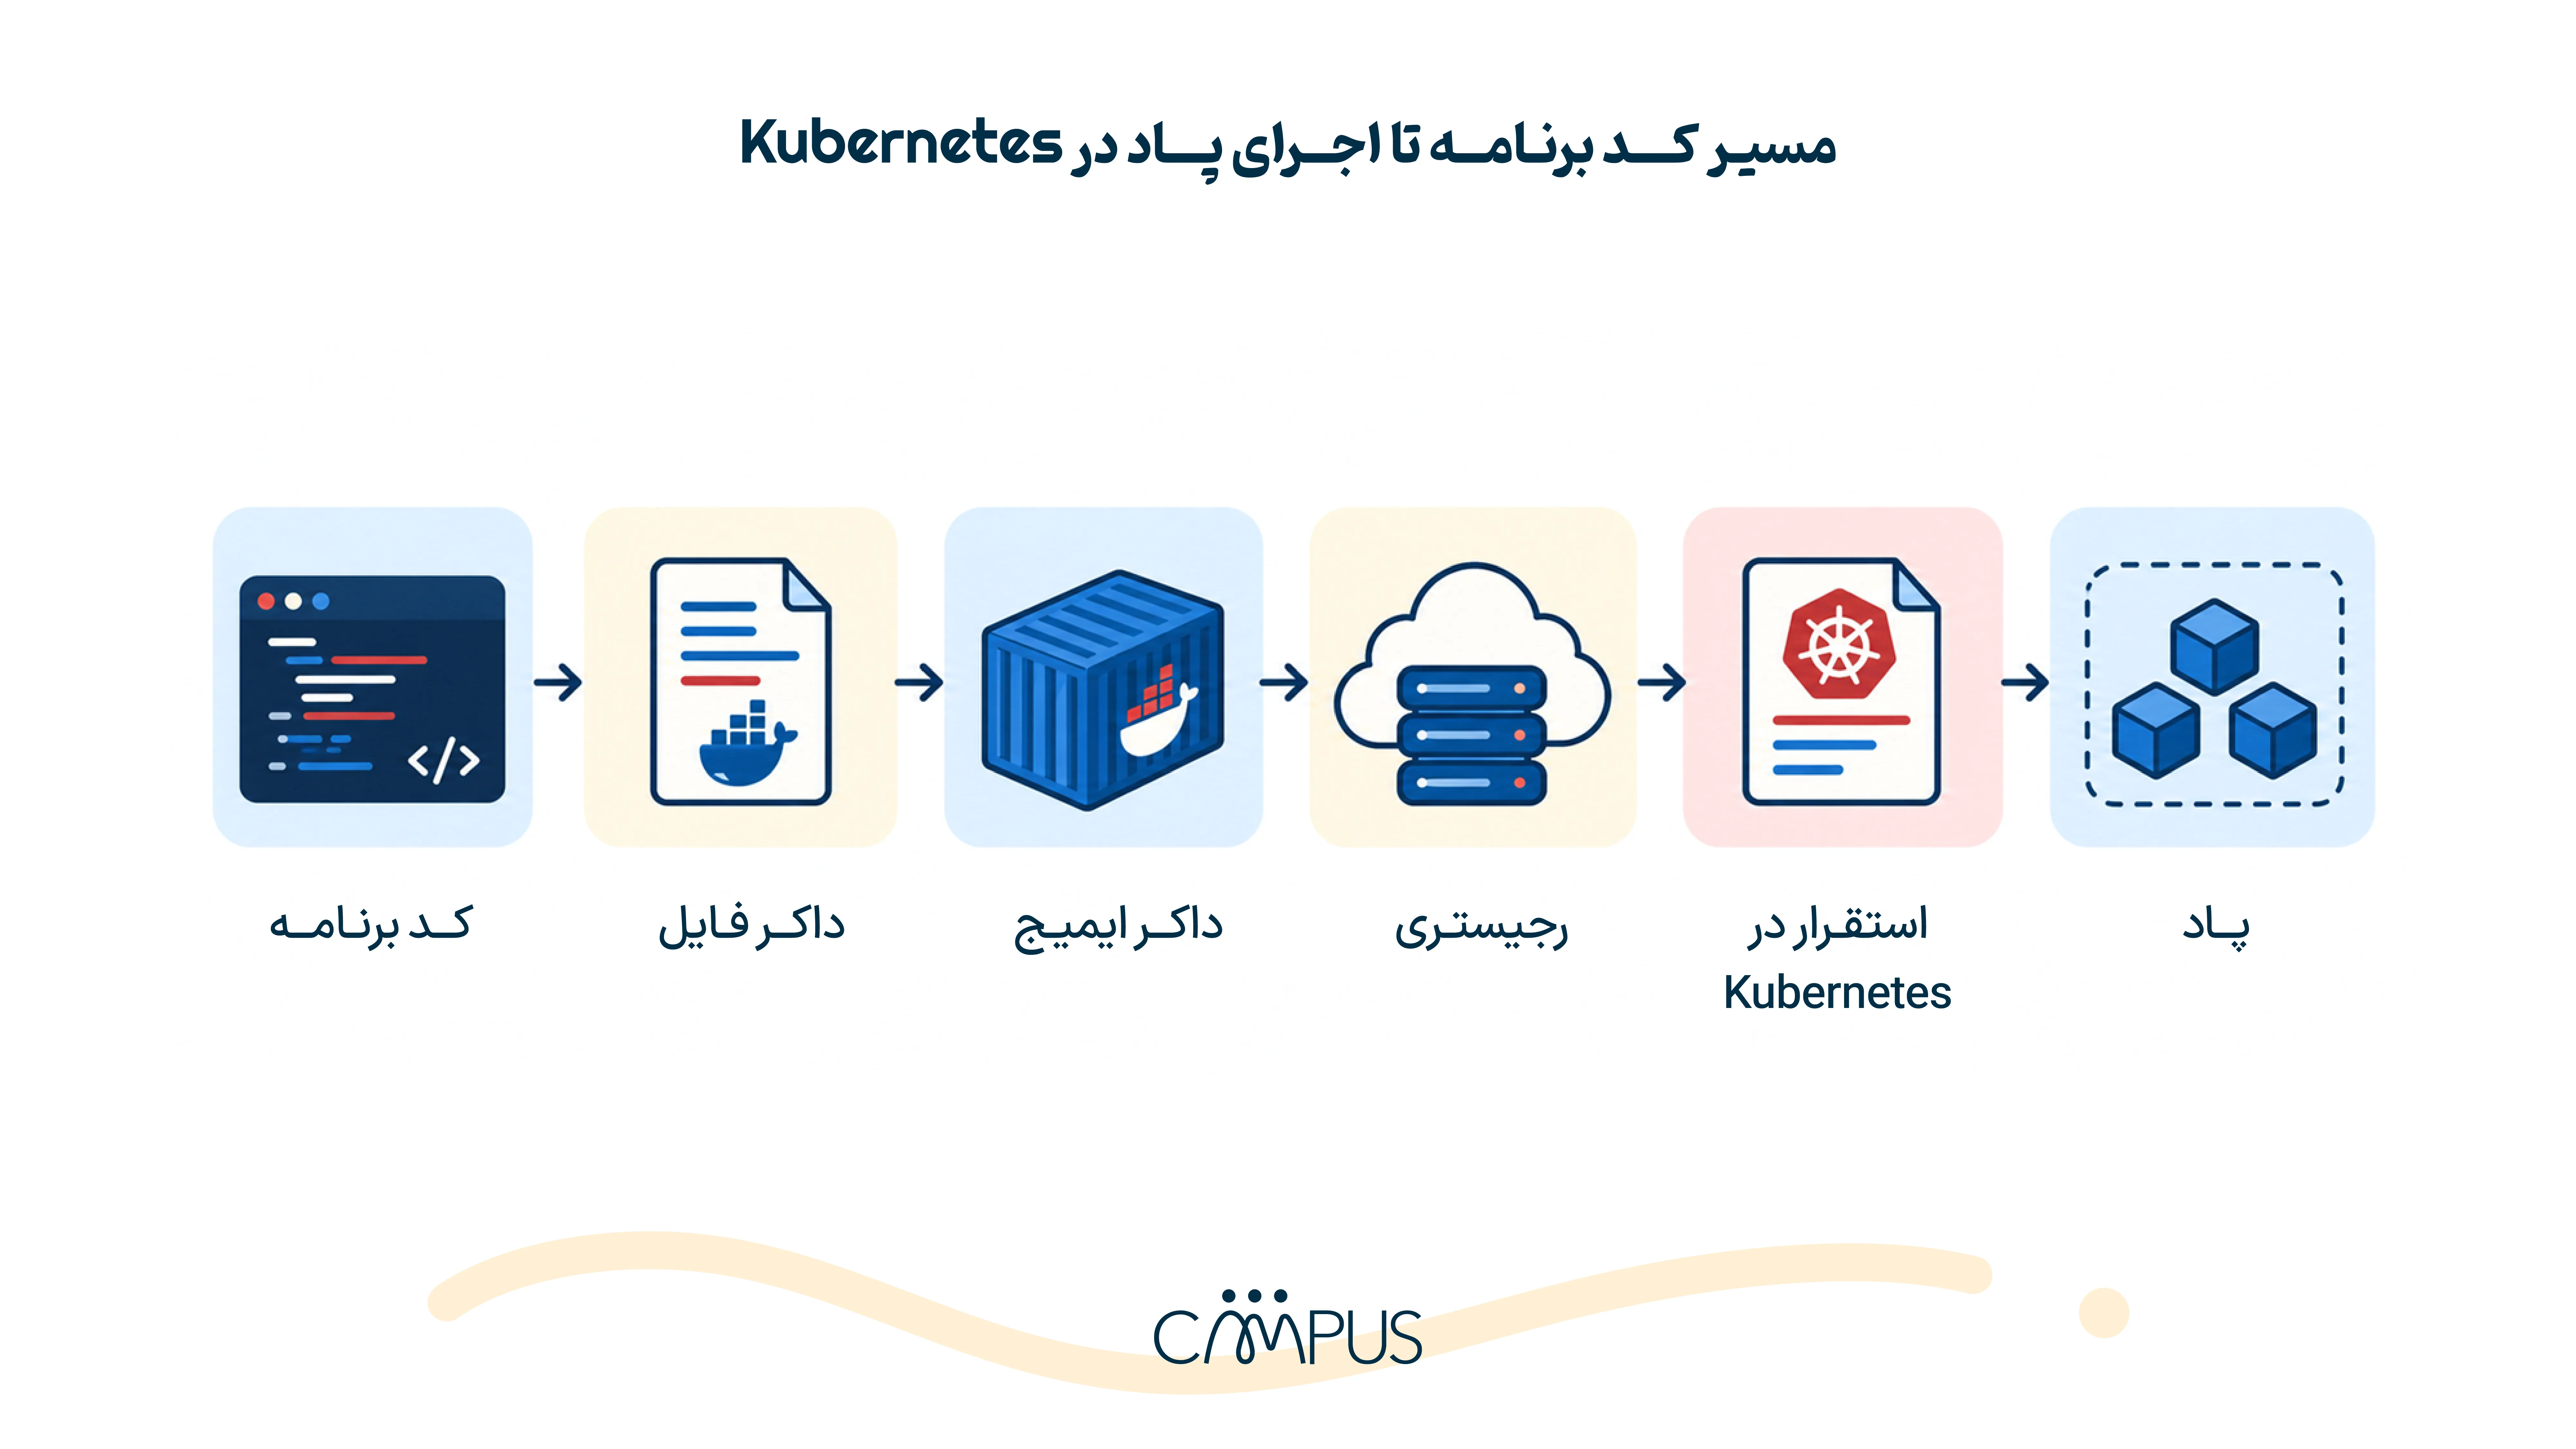
در مرحله Build (بیلد؛ فرایند ساخت نسخه قابل اجرا)، Dockerfile مشخص میکند Image چگونه ساخته شود. Image در Registry قرار میگیرد تا محیطهای دیگر هم به آن دسترسی داشته باشند. سپس Deployment در Kubernetes مشخص میکند کدام Image، با چه تنظیماتی و در چند Replica اجرا شود.
به این ترتیب، وقتی داکر و کوبرنتیز در یک پروژه استفاده میشوند، لازم نیست Kubernetes خودش Image را بسازد یا Docker مدیریت کل کلاستر را برعهده بگیرد. هر کدام بخش مشخصی از مسیر را پوشش میدهند.
این تفکیک وظایف فقط مختص این دو ابزار نیست. اگر بخواهید تصویر کاملتری از جایگاه کانتینرها، CI/CD و اتوماسیون استقرار داشته باشید، در مطلب DevOps چیست ارتباط این بخشها با چرخه توسعه نرمافزار را میبینید.
ماجرای Dockershim و نقش containerd
اینجا یک ابهام رایج وجود دارد: آیا برای اجرای Imageهای Docker در Kubernetes باید Docker Engine روی نودها نصب باشد؟ خیر.
Kubernetes برای اجرای کانتینر روی هر نود به Container Runtime (کانتینر رانتایم؛ نرمافزار مسئول اجرای کانتینر) نیاز دارد. در گذشته بخشی به نام Dockershim (داکرشیم؛ لایه واسط Kubernetes برای ارتباط با Docker Engine) این ارتباط را برقرار میکرد. Dockershim در Kubernetes 1.24 حذف شد و Kubernetes مستقیماً با رانتایمهای سازگار با CRI (رابط استاندارد ارتباط Kubernetes با کانتینر رانتایم) کار میکند؛ containerd و CRI-O از گزینههای رایج هستند.
اما حذف Dockershim به معنی کناررفتن Imageهای ساختهشده با Docker نیست. Imageهای Docker براساس استانداردهای سازگار با OCI (استانداردهای باز برای فرمت Image و اجرای کانتینر) ساخته میشوند؛ بنابراین Imageای که با Docker میسازید همچنان میتواند در کلاستری اجرا شود که مثلاً از containerd استفاده میکند.
پس در معماری فعلی کوبرنتیز و داکر، وابستگی مستقیم Kubernetes به Docker Engine را نباید با امکان استفاده از Docker Image اشتباه گرفت. Docker همچنان میتواند ابزار ساخت Image باشد، بدون اینکه Docker Engine رانتایم نودهای Kubernetes باشد.
برای پروژه خود Docker انتخاب کنیم یا Kubernetes؟
اینجا سؤال اصلی این نیست که داکر بهتر است یا کوبرنتیز؛ باید ببینید پروژه شما چقدر پیچیدگی دارد و برای مدیریت آن به چه چیزی نیاز دارید. گاهی Docker تمام نیاز پروژه را پوشش میدهد و اضافهکردن Kubernetes فقط کار نگهداری را بیشتر میکند. در پروژهای دیگر، همان پیچیدگیهایی که Kubernetes با خودش میآورد، برای مدیریت درست سرویسها ضروری است.
پروژه شخصی و محیط توسعه
اگر روی یک پروژه شخصی، MVP یا محیط توسعه کار میکنید، معمولاً Docker کافی است. برنامه و وابستگیهایش را داخل کانتینر قرار میدهید و مطمئن میشوید اعضای تیم با محیط اجرای یکسانی کار میکنند.
البته Kubernetes را میتوان روی سیستم شخصی هم اجرا کرد. ابزارهایی مثل Minikube (مینیکیوب؛ ابزار اجرای یک کلاستر Kubernetes روی سیستم محلی) و kind (ابزاری برای اجرای کلاستر Kubernetes با استفاده از کانتینرها) برای همین کار ساخته شدهاند. اما تا وقتی نیازی به تست رفتار برنامه در Kubernetes ندارید، اضافهکردن یک کلاستر محلی احتمالاً بیشتر از اینکه کمکتان کند، درگیرتان میکند.
برنامه چندسرویسی روی یک سرور
حالا پروژهای را در نظر بگیرید که بکند، دیتابیس، رِدیس و ورکر دارد، اما همه این سرویسها روی یک سرور اجرا میشوند. اینجا Docker Compose معمولاً انتخاب جمعوجورتری است. میتوانید سرویسها، شبکهها، ولومها و وابستگی میان آنها را در یک فایل تعریف و با هم مدیریت کنید.
مرز Docker Compose زمانی مشخصتر میشود که پروژه دیگر به یک سرور محدود نباشد. اگر قرار است سرویسها روی چند نود پخش شوند، در زمان خرابی جابهجا شوند یا تعداد نمونههایشان متناسب با بار سیستم تغییر کند، نیازهای پروژه به چیزی فراتر از مدیریت چند کانتینر روی یک Host رسیده است.
سامانه Production با نیاز به مقیاس و دسترسپذیری بالا
فرض کنید چند سرویس روی چند نود دارید، ترافیک ثابت نیست و از دسترس خارجشدن یک نود نباید کل سرویس را متوقف کند. در چنین شرایطی Kubernetes انتخاب قابلدفاعتری است. میتواند Workloadها را در کلاستر مدیریت کند، Replicaها را در تعداد مورد نیاز نگه دارد و در صورت خرابی، برای بازگرداندن وضعیت سیستم اقدام کند.
بااینحال، Production بودن یک پروژه بهتنهایی دلیل استفاده از Kubernetes نیست. یک سرویس Production با معماری ساده و ترافیک قابل پیشبینی ممکن است بدون Kubernetes هم بهخوبی کار کند. در تصمیم نهایی باید هزینه و زمانی را که تیم برای راهاندازی، مانیتورینگ و نگهداری کلاستر صرف میکند هم حساب کنید.
| وضعیت پروژه | انتخاب مناسبتر در بسیاری از پروژهها |
| پروژه شخصی یا محیط توسعه | Docker |
| چند سرویس روی یک سرور | Docker + Docker Compose |
| چند نود، مقیاس متغیر و نیاز جدی به دسترسپذیری | Kubernetes در کنار ابزاری مثل Docker برای ساخت Image |
اگر داکر و کوبرنتیس را برای ورود به حوزه زیرساخت یاد میگیرید، این دو فقط بخشی از مهارتهای مورد نیاز این مسیر هستند. مباحثی مثل CI/CD، مانیتورینگ، شبکه و Cloud هم در کنار آنها قرار میگیرند و در دورههای DevOps میتوانید روی این مهارتها متمرکز شوید. همین شناخت در مسیر استخدام DevOps هم مهم است؛ چون یک مهندس DevOps باید بداند چه زمانی Kubernetes واقعاً لازم است و چه زمانی یک راهکار سادهتر کار را بهتر انجام میدهد.
ترتیب یادگیری Docker و Kubernetes
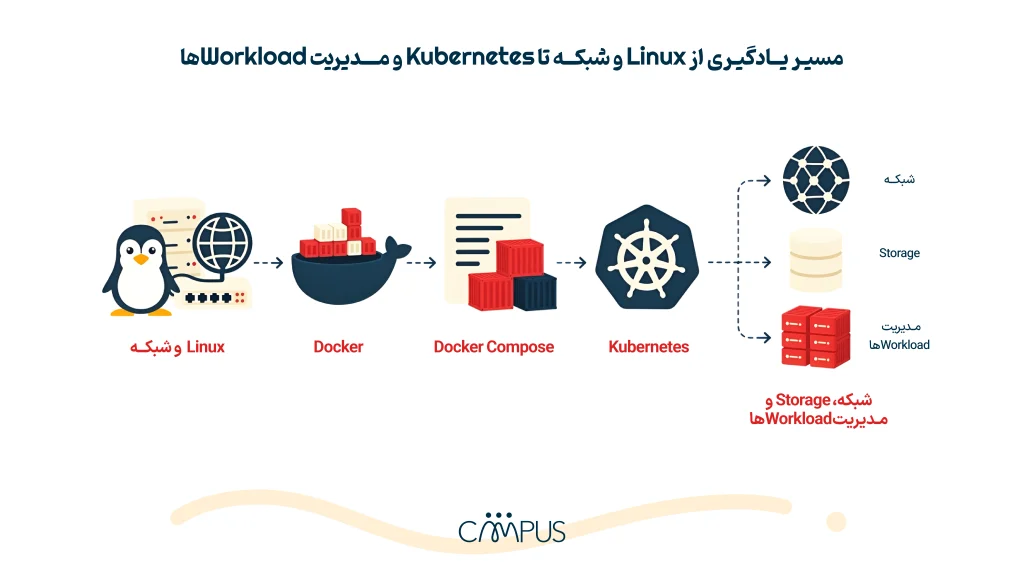
اگر قصد یادگیری هر دو را دارید، از Docker شروع کنید. آشنایی با Container، ساخت Image، نوشتن Dockerfile و کار با Docker Compose باعث میشود مفاهیم Kubernetes را راحتتر درک کنید.
بعد از یادگیری این پایهها، میتوانید سراغ Pod، Deployment، Service و سپس مباحثی مثل Storage، شبکه و مقیاسپذیری در Kubernetes بروید. لازم نیست برای شروع Kubernetes به تمام جزئیات Docker مسلط باشید.
مسیر پیشنهادی بهصورت خلاصه:
اگر میخواهید این مسیر را در کنار مفاهیم زیرساخت ابری ادامه دهید، صفحه آموزش Cloud نقطه خوبی برای دیدن ادامه مسیر و مهارتهای مرتبط است.
جمعبندی
Docker و Kubernetes رقیب یکدیگر نیستند. Docker ساخت و اجرای کانتینرها را ساده میکند و Kubernetes مدیریت آنها را در مقیاس بزرگتر برعهده میگیرد. برای پروژههای ساده معمولاً Docker کافی است؛ اما با افزایش تعداد سرویسها، نودها و نیاز به مقیاسپذیری، Kubernetes کاربرد بیشتری پیدا میکند.