چگونه هکر شویم؟ راهنمای کامل ورود به دنیای هک و امنیت سایبری
22 بازدید
زمان مطالعه: 15 دقیقه
پشت هر حمله سایبری، یک سؤال مهم وجود دارد: چه ضعفی در سیستم وجود داشته که امکان این اتفاق را فراهم کرده است؟ پیدا کردن پاسخ همین سؤال، میتواند بهجای یک فعالیت غیرقانونی، به یک تخصص و مسیر شغلی تبدیل شود.
هکرهای اخلاقی (Ethical Hackers) یاد میگیرند ضعفهای امنیتی را پیدا و تحلیل کنند تا قبل از سوءاستفاده، برطرف شوند. رسیدن به این مهارت هم از یادگیری چند ابزار نمیگذرد؛ شبکه، لینوکس، برنامهنویسی و امنیت وب بخشی از دانشی هستند که باید قدمبهقدم ساخته شوند.
در این مقاله، منظور از «هکر» همین مسیر قانونی است؛ یعنی تمرین روی سیستم شخصی، محیطهای آموزشی یا سامانهای که برای بررسی آن مجوز صریح و محدوده مشخص دارید. از همین نقطه میتوان مسیر یادگیری تا ورود به بازار کار امنیت سایبری را شروع کرد.
هکر اخلاقی کیست و چه کاری انجام میدهد؟
هکر اخلاقی (Ethical Hacker) متخصص امنیتی است که سیستمها را از زاویه یک مهاجم بررسی میکند تا ضعفهای امنیتی آنها را پیدا کند؛ با این تفاوت مهم که این کار با اجازه مالک سیستم و در محدودهای مشخص انجام میشود.
مثلاً یک شرکت ممکن است پیش از انتشار یک سرویس جدید، از هکر اخلاقی بخواهد امنیت آن را بررسی کند. او آسیبپذیریها را شناسایی میکند، میزان خطرشان را میسنجد و نتیجه را در قالب یک گزارش در اختیار تیم فنی قرار میدهد تا مشکل برطرف شود.
پس کار هکر اخلاقی فقط پیدا کردن راه نفوذ نیست. شناخت نحوه کار سیستمها، تشخیص آسیبپذیری، ارزیابی ریسک و توانایی توضیح دقیق مشکل، بخشهای مهم این تخصص هستند.
هکرهای اخلاقی هم الزاماً کار یکسانی انجام نمیدهند. بعضی در تست نفوذ (Penetration Testing) تخصص دارند، بعضی روی امنیت برنامههای وب کار میکنند و بعضی در تیمهای امنیتی مسئول شناسایی و بررسی تهدیدها هستند. هرکدام از این مسیرها به ترکیب متفاوتی از مهارتهای فنی نیاز دارد.
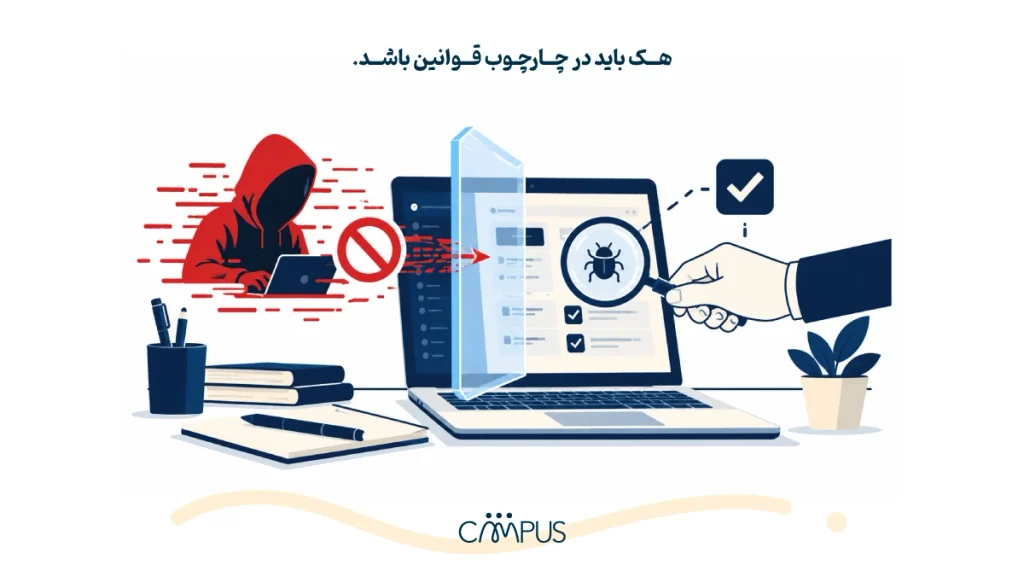
مرز هک قانونی و غیرقانونی کجاست؟
مرز بین تست امنیتی و دسترسی غیرمجاز را فقط نوع کاری که انجام میدهید مشخص نمیکند؛ داشتن مجوز و محدوده مشخص برای تست تعیینکننده است. حتی اگر هدف فقط پیدا کردن یک آسیبپذیری باشد، آزمایش یک سایت، اپلیکیشن یا شبکه بدون اجازه مالک آن میتواند غیرمجاز باشد.
در پروژههای حرفهای، پیش از شروع تست مشخص میشود متخصص امنیت اجازه بررسی چه بخشهایی را دارد. به این محدوده Scope (دامنه مجاز تست) گفته میشود. برای مثال، ممکن است مجوز فقط شامل یک وباپلیکیشن باشد و سایر سامانهها یا زیرساختهای شرکت خارج از Scope قرار بگیرند.
برای یادگیری هم لازم نیست سراغ سامانههای واقعی بروید. تمرین را میتوان در محیطهایی انجام داد که از ابتدا برای همین هدف ساخته شدهاند:
- سیستم و شبکه شخصی
- Lab (آزمایشگاه)های آموزشی امنیت
- مسابقات (CTF (Capture the Flag که چالشهای امنیتی کنترلشده دارند.
- سامانههایی که مالک آنها صریحاً اجازه تست داده و محدوده آن را مشخص کرده است.
یک قاعده ساده برای شروع این مسیر وجود دارد: در دسترس بودن یک سیستم به معنی داشتن اجازه برای تست امنیت آن نیست. مجوز باید قبل از تست مشخص باشد و فعالیت هم در همان محدوده باقی بماند.
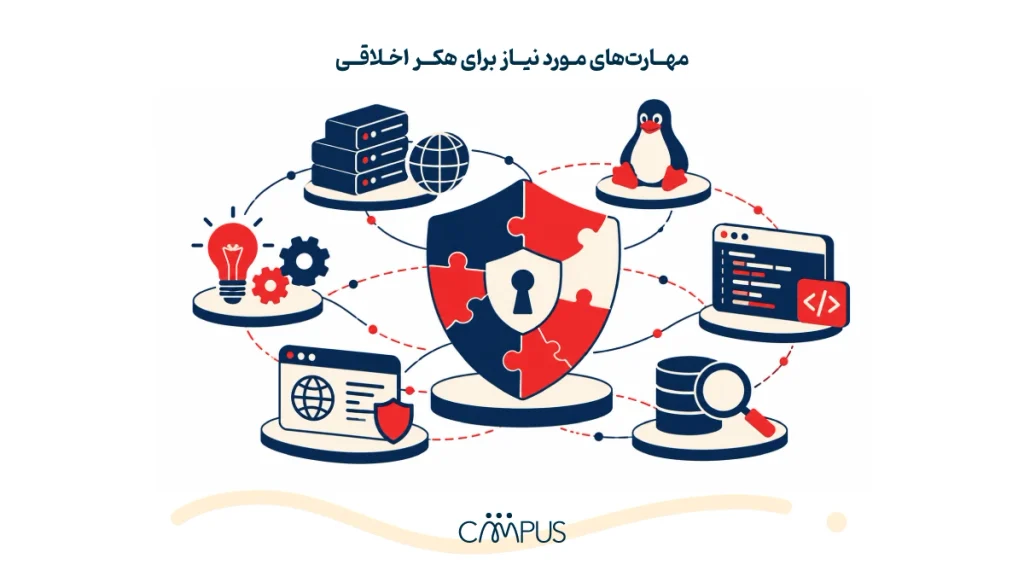
از شبکه تا امنیت وب؛ مهارتهای لازم برای هک اخلاقی
برای هکر اخلاقی شدن، قبل از ابزارهای امنیتی باید یاد بگیرید سیستمها چطور کار میکنند. بدون شناخت شبکه، سیستمعامل و منطق برنامهها، پیدا کردن یک مشکل امنیتی بیشتر به آزمونوخطا شبیه میشود تا تحلیل فنی.
- شبکه، لینوکس و برنامهنویسی
شبکه یکی از اولین چیزهایی است که باید یاد بگیرید. مفاهیمی مثل IP (آدرس هر دستگاه در شبکه)، Port (درگاه ارتباطی سرویسها)، TCP و UDP (دو روش رایج انتقال داده در شبکه)، DNS (سیستم تبدیل نام دامنه به آدرس IP) و HTTP/HTTPS (پروتکلهای ارتباط مرورگر و وبسایت) کمک میکنند بفهمید اطلاعات چطور بین دستگاهها و سرویسهای مختلف جابهجا میشوند.
در کنار شبکه، آشنایی با لینوکس هم اهمیت زیادی دارد. لازم نیست از ابتدا کاربر حرفهای لینوکس باشید، اما باید بتوانید با Command Line (محیط اجرای دستورهای متنی) کار کنید، ساختار فایلها را بشناسید، مفهوم سطح دسترسی را بفهمید و با فرایندهای در حال اجرا آشنا باشید.
برنامهنویسی هم بخشی از این مسیر است، اما برای شروع لازم نیست در سطح یک توسعهدهنده حرفهای باشید. یادگیری زبانی مثل پایتون کمک میکند کدها را بهتر بخوانید، منطق برنامهها را بفهمید و Script (کد کوتاهی برای انجام یا خودکارسازی یک کار) بنویسید. اگر به امنیت وب علاقه دارید، آشنایی با HTML و JavaScript هم برای درک ساختار و رفتار صفحات وب کاربردی است.
این مهارتها پایه آموزش امنیت سایبری هستند. بعد از تسلط نسبی بر آنها، یادگیری موضوعات تخصصیتر امنیت معنا پیدا میکند.
امنیت وب و مبانی OWASP
برای ورود به امنیت وب، اول باید بدانید یک وبسایت چطور با کاربر و سرور ارتباط برقرار میکند. مفاهیمی مثل Cookie (اطلاعات کوچکی که سایت در مرورگر ذخیره میکند)، Session (اطلاعات مربوط به نشست و وضعیت فعلی کاربر) و Authentication (احراز هویت؛ تشخیص هویت کاربر) از موارد پایهای هستند که باید بشناسید.
بعد از یادگیری این مفاهیم، OWASP Top 10 یکی از منابع مناسب برای آشنایی با ریسکهای امنیتی وب است. این فهرست مجموعهای از مهمترین ریسکهای امنیتی برنامههای وب را معرفی میکند. در این مرحله، مهمتر از حفظ نام آسیبپذیریها این است که بفهمید هر مشکل چرا ایجاد میشود، چه خطری دارد و چطور میتوان از ایجاد آن جلوگیری کرد.
این مهارتها فقط به تست نفوذ محدود نیستند. برای مثال، SOC (مرکز عملیات امنیت) جایی است که رخدادها و تهدیدهای امنیتی یک سازمان پایش و بررسی میشوند و فعالیت در آن هم به شناخت شبکه، سیستمها و تهدیدهای امنیتی نیاز دارد. در مقاله SOC چیست؟ میتوانید با ساختار SOC و زمینههای شغلی آن بیشتر آشنا شوید.
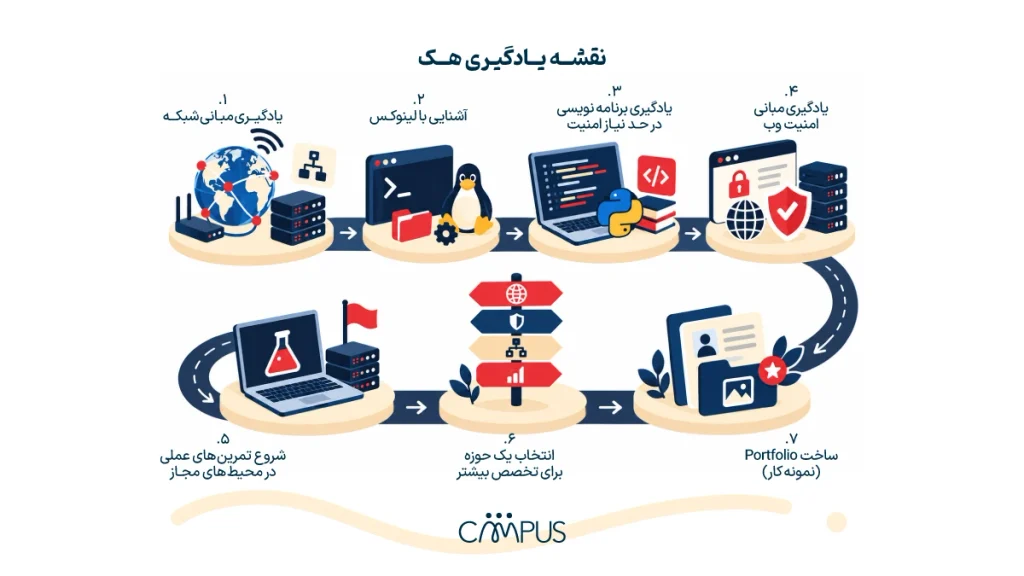
نقشه راه یادگیری هک اخلاقی
اگر از صفر شروع میکنید، ترتیب یادگیری مهم است. رفتن مستقیم سراغ ابزارهای هک شاید در ابتدا جذابتر به نظر برسد، اما بدون شناخت شبکه و سیستمها، بیشتر یاد میگیرید چطور با چند ابزار کار کنید تا اینکه بتوانید نتیجه آنها را تحلیل کنید.
۱. یادگیری مبانی شبکه
با IP، Port، DNS، TCP/UDP و HTTP/HTTPS آشنا شوید و بفهمید ارتباط بین دستگاه، شبکه و سرور چگونه شکل میگیرد. لازم نیست در همین مرحله وارد جزئیات پیشرفته شبکه شوید؛ هدف این است که مسیر جابهجایی داده و نقش هر بخش را درک کنید.
۲. آشنایی با لینوکس
کار با خط فرمان، ساختار فایلها، سطح دسترسی کاربران، فرایندها و سرویسهای سیستمعامل را در حد کاربردی یاد بگیرید. بخش زیادی از ابزارها و محیطهای آموزشی امنیت بر پایه لینوکس هستند و تسلط نسبی به آن، ادامه مسیر را سادهتر میکند.
۳. یادگیری برنامهنویسی در حد نیاز امنیت
پایتون گزینه مناسبی برای شروع است. خواندن کد، درک منطق برنامه و نوشتن اسکریپتهای ساده مهارتهایی هستند که به کارتان میآیند. اگر هدفتان امنیت وب است، آشنایی با HTML و JavaScript هم اهمیت دارد.
۴. یادگیری مبانی امنیت وب
نحوه کار درخواست و پاسخ HTTP، احراز هویت، Session (نشست کاربر) و Cookie (اطلاعات ذخیرهشده سایت در مرورگر) را یاد بگیرید. بعد از این پایهها میتوانید با ریسکهای امنیتی معرفیشده در OWASP آشنا شوید.
۵. شروع تمرین عملی در محیطهای مجاز
دانستن مفاهیم بهتنهایی کافی نیست. Lab (محیط آزمایشگاهی) و CTF (مسابقه حل چالشهای امنیتی) امکان تمرین مهارتها را در محیطی کنترلشده و مجاز فراهم میکنند.
۶. انتخاب یک حوزه برای تخصص بیشتر
بعد از ساختن پایهها، مسیرتان را مشخصتر کنید. امنیت وب، تست نفوذ، امنیت شبکه و تحلیل و پایش رخدادهای امنیتی از مسیرهایی هستند که میتوانید براساس علاقه و هدف شغلی خود دنبال کنید.
۷. ساخت Portfolio (نمونهکار)
چالشهایی که حل کردهاید، روش تحلیلتان و چیزی که از هر تمرین یاد گرفتهاید را مستند کنید. این مستندات بهمرور میتوانند توانایی شما را برای ورود به بازار کار نشان دهند.
لازم نیست قبل از رفتن به مرحله بعد، در مرحله قبلی متخصص شده باشید. بعضی مراحل را میتوان همزمان جلو برد؛ مثلاً در کنار یادگیری شبکه، کار با لینوکس را هم تمرین کرد. مهم این است که کار با ابزار جای فهم مفاهیم پایه را نگیرد.
تمرین هک اخلاقی؛ ابزارها و محیطهای امن
در مسیر هک اخلاقی خیلی زود با اسم ابزارهای مختلف روبهرو میشوید. وسوسهانگیز است که همه را نصب کنید و سراغ یاد گرفتن دستورهایشان بروید، اما ابزار زمانی به دردتان میخورد که بدانید دنبال چه چیزی هستید و خروجی آن چه معنایی دارد.
برای شروع، همین چند ابزار تصویر خوبی از بخشهای مختلف کار به شما میدهند:
- Wireshark: ترافیک شبکه را نمایش میدهد و کمک میکند ببینید دادهها چطور بین دستگاهها ردوبدل میشوند.
- Burp Suite: برای بررسی ارتباط میان مرورگر و برنامه وب استفاده میشود و یکی از ابزارهای رایج در امنیت وب است.
- Nmap: اطلاعاتی درباره شبکه و سرویسهای فعال در اختیار متخصص امنیت قرار میدهد.
- Git و GitHub: ابزار امنیتی نیستند، اما برای نگهداری کدها، ثبت تمرینها و ساخت Portfolio (نمونهکار) کاربرد زیادی دارند.
قرار نیست از همان ابتدا به همه این ابزارها مسلط باشید. مثلاً وقتی هنوز HTTP را درست نمیشناسید، دیدن درخواستها در Burp Suite اطلاعات زیادی به شما نمیدهد. اول مفهوم را یاد بگیرید و بعد ابزار مناسب آن را وارد تمرین کنید.
کجا میتوان هک اخلاقی را تمرین کرد؟
برای تمرین هم لازم نیست یک سایت واقعی را هدف قرار دهید. محیطهایی وجود دارند که آسیبپذیری و چالش امنیتی را عمداً در اختیار شما میگذارند تا بتوانید بدون آسیبزدن به یک سامانه واقعی، مهارتتان را محک بزنید.
CTF و Lab دو شکل رایج چنین تمرینهایی هستند. پلتفرمهایی مثل PortSwigger Web Security Academy، TryHackMe و Hack The Box Academy هم دورهها و محیطهای تمرینی مخصوص یادگیری امنیت دارند.
یک نکته اینجا نباید فراموش شود: مجوز تمرین فقط مربوط به همان محیطی است که پلتفرم در اختیارتان قرار داده است. اینکه یاد گرفتهاید یک ضعف امنیتی را پیدا کنید، به این معنی نیست که میتوانید همان روش را روی سایت یا سیستم دیگری امتحان کنید.
فرصتهای شغلی در امنیت سایبری
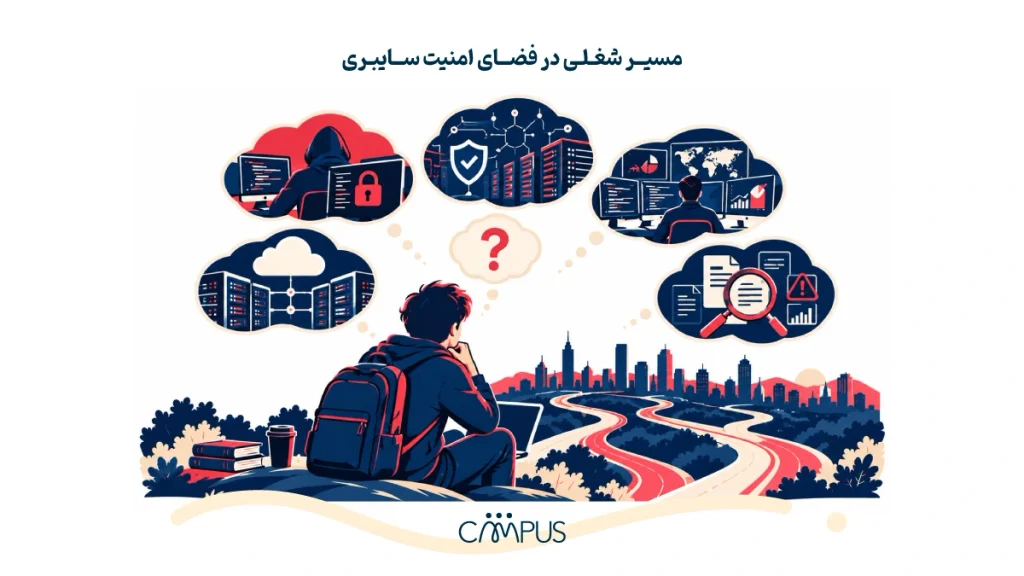
«هکر اخلاقی» تنها عنوان شغلی این حوزه نیست. مهارتهایی که تا اینجا دربارهشان صحبت کردیم میتوانند شما را به مسیرهای مختلفی برسانند؛ بعضی بیشتر روی پیدا کردن ضعفها تمرکز دارند و بعضی روی شناسایی و مقابله با تهدیدها.
تست نفوذ
Penetration Tester (متخصص تست نفوذ) امنیت یک سیستم، شبکه یا برنامه را در محدودهای که برایش تعیین شده بررسی میکند. هدف این است که آسیبپذیریها پیش از سوءاستفاده شناسایی شوند و نتیجه بررسی به شکلی قابلاستفاده در اختیار تیم فنی قرار بگیرد.
این مسیر برای کسی مناسب است که از بررسی فنی سیستمها، پیدا کردن نقاط ضعف و حل مسئله لذت میبرد.
امنیت برنامههای وب
در این مسیر تمرکز روی امنیت وبسایتها و برنامههای تحت وب است. شناخت HTTP، احراز هویت، مدیریت نشست کاربران و ریسکهای امنیتی وب اهمیت بیشتری پیدا میکند.
اگر هنگام یادگیری OWASP بیشتر از بقیه مباحث کنجکاو شدید که «این ضعف چرا به وجود آمده؟»، امنیت وب میتواند یکی از حوزههایی باشد که ارزش عمیقترشدن دارد.
تحلیلگر SOC
همه متخصصان امنیت دنبال آسیبپذیری نمیگردند. SOC Analyst (تحلیلگر مرکز عملیات امنیت) بیشتر با هشدارها و رخدادهای امنیتی سروکار دارد؛ آنها را بررسی میکند و به تشخیص فعالیتهای مشکوک و واکنش مناسب کمک میکند.
امنیت شبکه
در امنیت شبکه، تمرکز بیشتر روی محافظت از ارتباطات، تجهیزات و سرویسهای شبکه است. شناخت پروتکلها، کنترل دسترسی، فایروال و تحلیل ترافیک در این مسیر اهمیت بیشتری پیدا میکند.
لازم نیست همان روز اول تصمیم بگیرید دقیقاً کدام عنوان شغلی را میخواهید. یادگیری پایههای مشترک و تجربه چند نوع تمرین معمولاً تصویر روشنتری میدهد که بیشتر به پیدا کردن ضعفها علاقه دارید، تحلیل رخدادها یا محافظت از زیرساختها.
نمونهکار و مدارک امنیتی؛ دو قدم برای ورود به بازار کار
فرض کنید مبانی شبکه را یاد گرفتهاید، چند Lab و CTF هم پشت سر گذاشتهاید و حالا میخواهید برای اولین موقعیت شغلی امنیت اقدام کنید. سؤال مهم اینجاست: چطور نشان میدهید واقعاً این مهارتها را دارید؟
اینجا Portfolio (نمونهکار) به کار میآید. نمونهکار قرار نیست فقط مجموعهای از پروژههای بزرگ باشد؛ میتواند نشان دهد چطور با یک مسئله امنیتی روبهرو میشوید، آن را تحلیل میکنید و به نتیجه میرسید.
یک نمونهکار حرفهای در امنیت سایبری چه بخشهایی دارد؟
تمرینهایی که در محیطهای مجاز انجام دادهاید، نقطه شروع خوبی برای ساخت Portfolio هستند. میتوانید مواردی مثل اینها را ثبت کنید:
- گزارش یک چالش CTF و مسیری که برای حل آن طی کردهاید
- تحلیل یک آسیبپذیری در Lab آموزشی و توضیح علت ایجاد آن
- پروژههای کوچک پایتون مرتبط با امنیت
- یادداشتهای فنی درباره مسئلههایی که بررسی کردهاید
- مستندات پروژههای شخصی و آزمایشگاهی در GitHub
ارزش این نمونهکارها فقط در نتیجه نهایی نیست. شیوه فکر کردن و تحلیل مسئله را هم ثبت کنید: چه چیزی مشاهده کردید، چطور مسئله را بررسی کردید و از آن چه یاد گرفتید. البته اطلاعات حساس، دادههای واقعی یا جزئیات مربوط به سامانههایی که اجازه انتشارشان را ندارید، نباید وارد Portfolio شوند.
آیا برای هکر اخلاقی شدن به مدرک نیاز داریم؟
مدرک میتواند یادگیری را منظمتر کند و دانش شما را در یک حوزه مشخص نشان دهد، اما جای تجربه عملی را نمیگیرد. برای مثال، CompTIA Security+ بیشتر بر دانش پایه امنیت تمرکز دارد و eJPT به مهارتهای عملی تست نفوذ نزدیکتر است. انتخاب بین آنها به مسیری بستگی دارد که میخواهید دنبال کنید.
هنگام آمادهشدن برای استخدام، آگهیهای فرصتهای شغلی شبکه و امنیت را هم بررسی کنید. مهارتهایی که چندبار در موقعیتهای جونیور تکرار میشوند، سرنخ خوبی میدهند که کدام بخش از یادگیری یا Portfolio شما هنوز جای کار دارد.
اشتباهات رایج در شروع مسیر هک اخلاقی
شروع این مسیر یک دام جذاب دارد: اینکه چیزهایی را یاد بگیرید که ظاهرشان شبیه هک است، بدون اینکه واقعاً امنیت را یاد گرفته باشید. اجرای چند ابزار یا تمامکردن چند چالش میتواند حس پیشرفت بدهد، اما اگر پایهها ضعیف باشند، خیلی زود به جایی میرسید که خروجی ابزار را میبینید و نمیدانید چرا چنین نتیجهای گرفتهاید.
- ابزار را زودتر از مفهوم یاد نگیرید.
اگر هنوز نمیدانید یک درخواست HTTP چطور کار میکند، یادگرفتن Burp Suite کمک محدودی به شما میکند. درباره شبکه، لینوکس و سایر ابزارها هم همین قاعده وجود دارد. اول بفهمید چه اتفاقی در سیستم میافتد و بعد ابزاری را یاد بگیرید که برای بررسی آن ساخته شده است.
- بین چند مسیر سرگردان نشوید.
امنیت سایبری شاخههای زیادی دارد و لازم نیست همزمان تست نفوذ، امنیت وب، امنیت شبکه و تحلیل رخداد را عمیق یاد بگیرید. پایههای مشترک را بسازید، چند حوزه را تجربه کنید و بعد روی مسیری که بیشتر با علاقه و هدف شغلی شما هماهنگ است تمرکز کنید.
- فقط ویدئو نبینید؛ دست به کار شوید.
تماشای آموزش میتواند مفهوم را روشن کند، اما مهارت با حل مسئله شکل میگیرد. بعد از یادگیری هر موضوع، آن را در Lab یا CTF مجاز تمرین کنید و سعی کنید بدون دنبالکردن قدمبهقدم راهحل، خودتان مسئله را تحلیل کنید.
- مدرک را با مهارت اشتباه نگیرید.
گواهینامههای امنیتی میتوانند برای یادگیری و رزومه مفید باشند، اما داشتن چند مدرک لزوماً نشان نمیدهد که میتوانید یک مسئله واقعی را تحلیل کنید. چیزی که یاد گرفتهاید باید در تمرین و نمونهکارتان هم دیده شود.
- کنجکاوی را با مجوز اشتباه نگیرید.
ممکن است هنگام کار با یک سایت یا سرویس به مورد مشکوکی برخورد کنید، اما این موضوع بهتنهایی مجوز بررسی بیشتر نیست. اگر Scope مشخصی ندارید، آزمایش را ادامه ندهید. در کار امنیت، دانستن اینکه کجا باید متوقف شوید هم بخشی از حرفهایبودن است.
جمعبندی
هکر اخلاقی شدن از حفظکردن ابزارها و تکنیکها نمیگذرد؛ از فهمیدن سیستمها و کنجکاوی درباره نحوه کار آنها شروع میشود. شبکه، لینوکس، برنامهنویسی و امنیت وب پایهها را میسازند و تمرین در Lab و CTF این دانش را به مهارت تبدیل میکند.
قرار هم نیست همهچیز را یکجا یاد بگیرید. پایهها را درست بسازید، تمرین کنید، مسیر موردعلاقهتان را پیدا کنید و چیزی از روند یادگیریتان برای نشاندادن داشته باشید. تفاوت یک علاقهمند به هک با یک متخصص امنیت، فقط در چیزهایی که بلد است نیست؛ در نحوه استفاده از آن دانش هم هست.